

Puedes conseguir experiencia en ciberseguridad sin trabajar todavía en el sector construyendo proyectos prácticos y demostrables: un laboratorio propio, una auditoría de seguridad sobre un entorno que controlas, retos en plataformas de práctica y un portfolio donde lo documentes. No sustituye a la experiencia laboral, pero demuestra método y criterio, justo lo que se busca en un perfil junior.
Si estás empezando, seguro que te suena: las ofertas «junior» piden experiencia previa, y para tenerla alguien tiene que darte la primera oportunidad. En este artículo te explicamos cómo romper ese círculo con cinco acciones concretas y un plan de 30 días.
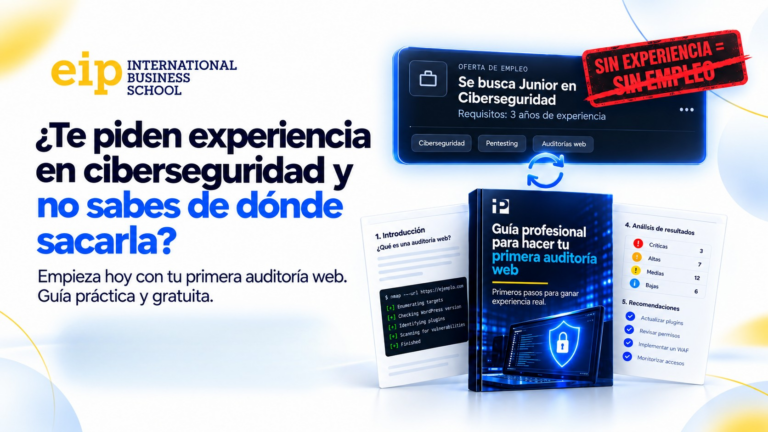
Recurso gratuito: Guía profesional para hacer tu primera auditoría web con WPScan. Laboratorio propio, escaneo paso a paso e informe de ejemplo.
En este artículo
- ¿Se puede entrar en ciberseguridad sin experiencia?
- Qué entienden las empresas por «experiencia»
- 5 formas de conseguir experiencia en ciberseguridad
- Cómo documentar tu experiencia
- Errores que restan credibilidad
- Plan de 30 días para empezar
- Guía gratuita de WPScan
- Preguntas frecuentes
¿Se puede entrar en ciberseguridad sin experiencia?
Sí, con un matiz: «sin experiencia» no significa «sin preparación». Quien contrata a un perfil junior no espera que hayas trabajado en un equipo de seguridad, pero sí que puedas demostrar fundamentos, práctica y criterio.
El mercado lo respalda. Según el estudio de la fuerza laboral de ISC2 de 2025, el 95 % de los profesionales encuestados reporta al menos una brecha de habilidades en su equipo. Y en España se estiman unas 30.000 vacantes de ciberseguridad sin cubrir, con un mensaje claro desde el área de empleabilidad de EIP: la formación tiene que ser práctica y real.
Qué entienden las empresas por «experiencia» en ciberseguridad
Rara vez se refiere solo a años en un puesto. Suele valorarse una combinación de cuatro cosas:
- Experiencia laboral en un equipo de seguridad o en un puesto técnico cercano.
- Proyectos prácticos: laboratorios, auditorías sobre entornos propios, herramientas usadas de verdad.
- Formación y certificaciones que validen tu base teórica.
- Comunidad y aprendizaje continuo: retos CTF, charlas, un blog técnico.
Las tres últimas están a tu alcance hoy. Y los proyectos prácticos son los que más se parecen a un día de trabajo real.
5 formas de conseguir experiencia en ciberseguridad sin trabajar en el sector
1. Monta tu propio laboratorio de pruebas
Un laboratorio es un entorno tuyo y aislado donde puedes practicar sin riesgo para nadie: un sitio web local, una máquina virtual vulnerable a propósito o una pequeña red de pruebas. Se monta gratis con un ordenador normal. La regla de oro: practica solo en entornos tuyos o con autorización expresa y por escrito.
2. Haz un proyecto práctico: tu primera auditoría web
La forma más directa de conseguir experiencia demostrable es auditar tu propio laboratorio de principio a fin: reconocer, enumerar, analizar, informar y corregir. Un buen punto de partida es un sitio WordPress y una herramienta como WPScan, que identifica versiones, plugins, temas y usuarios expuestos y los compara con vulnerabilidades conocidas.
Lo importante no es ejecutar el comando, sino interpretar el resultado y documentarlo: qué has encontrado, qué riesgo supone y qué propones hacer.
¿Quieres empezar hoy? Hemos preparado una guía gratuita que te lleva de cero a tu primera auditoría. Descarga la guía de WPScan.
3. Practica en plataformas de retos
Plataformas como TryHackMe, Hack The Box o la Web Security Academy de PortSwigger ofrecen entornos preparados para aprender. Para entender las vulnerabilidades web más comunes, la referencia es el Top 10 de OWASP. Aportan estructura, pero sus retos están cerrados: complétalos con un proyecto propio.
4. Construye tus fundamentos y valídalos con una certificación de entrada
Redes, Linux, HTTP y conceptos básicos de seguridad son la base. Para validarlos hay certificaciones iniciales como CompTIA Security+ o ISC2 Certified in Cybersecurity (CC). Ayudan a superar un primer filtro, pero no sustituyen a la práctica.
5. Participa en la comunidad
Los retos CTF (Capture The Flag), los meetups y los grupos online te dan feedback, contactos y motivos para seguir aprendiendo. Si te atraen los programas de recompensas por vulnerabilidades, hazlo solo en los que tengan reglas y alcance definidos.
Cómo documentar tu experiencia para que cuente
Hacer proyectos no basta: tienen que poder verse.
- Un informe por proyecto: alcance, hallazgos ordenados por gravedad, evidencias y recomendaciones.
- Un portfolio sencillo: un repositorio público o una página personal con tu laboratorio y tus informes.
- Un «antes y después»: el hallazgo, la corrección y la comprobación de que ha desaparecido.
- Una línea clara en el CV: «Proyecto de laboratorio: auditoría de seguridad de un sitio WordPress con WPScan; informe con hallazgos priorizados y verificación de correcciones».
Preséntalos siempre como lo que son: proyectos de laboratorio, no experiencia laboral. La honestidad se nota, y se valora.
Errores que restan credibilidad
- Escanear sin autorización. En España, acceder sin permiso a un sistema informático puede constituir delito. Practica solo en tu laboratorio o con autorización escrita.
- Publicar datos reales de terceros (usuarios, URLs ajenas, capturas sensibles) en tu portfolio.
- Inflar el currículum. Escribir «pentester» tras un tutorial se detecta en la primera pregunta técnica.
- Quedarte en el listado de hallazgos sin prioridad, recomendación ni verificación.
Plan de 30 días para empezar
- Semana 1: repasa lo básico de redes, Linux y HTTP, y monta tu laboratorio.
- Semana 2: instala WPScan y escanea tu laboratorio; guarda los resultados.
- Semana 3: ordena los hallazgos por gravedad y escribe tu primer informe.
- Semana 4: corrige, vuelve a escanear para verificar y publica el proyecto en tu portfolio y en tu perfil profesional.
Guía gratuita para hacer tu primera auditoría web con WPScan
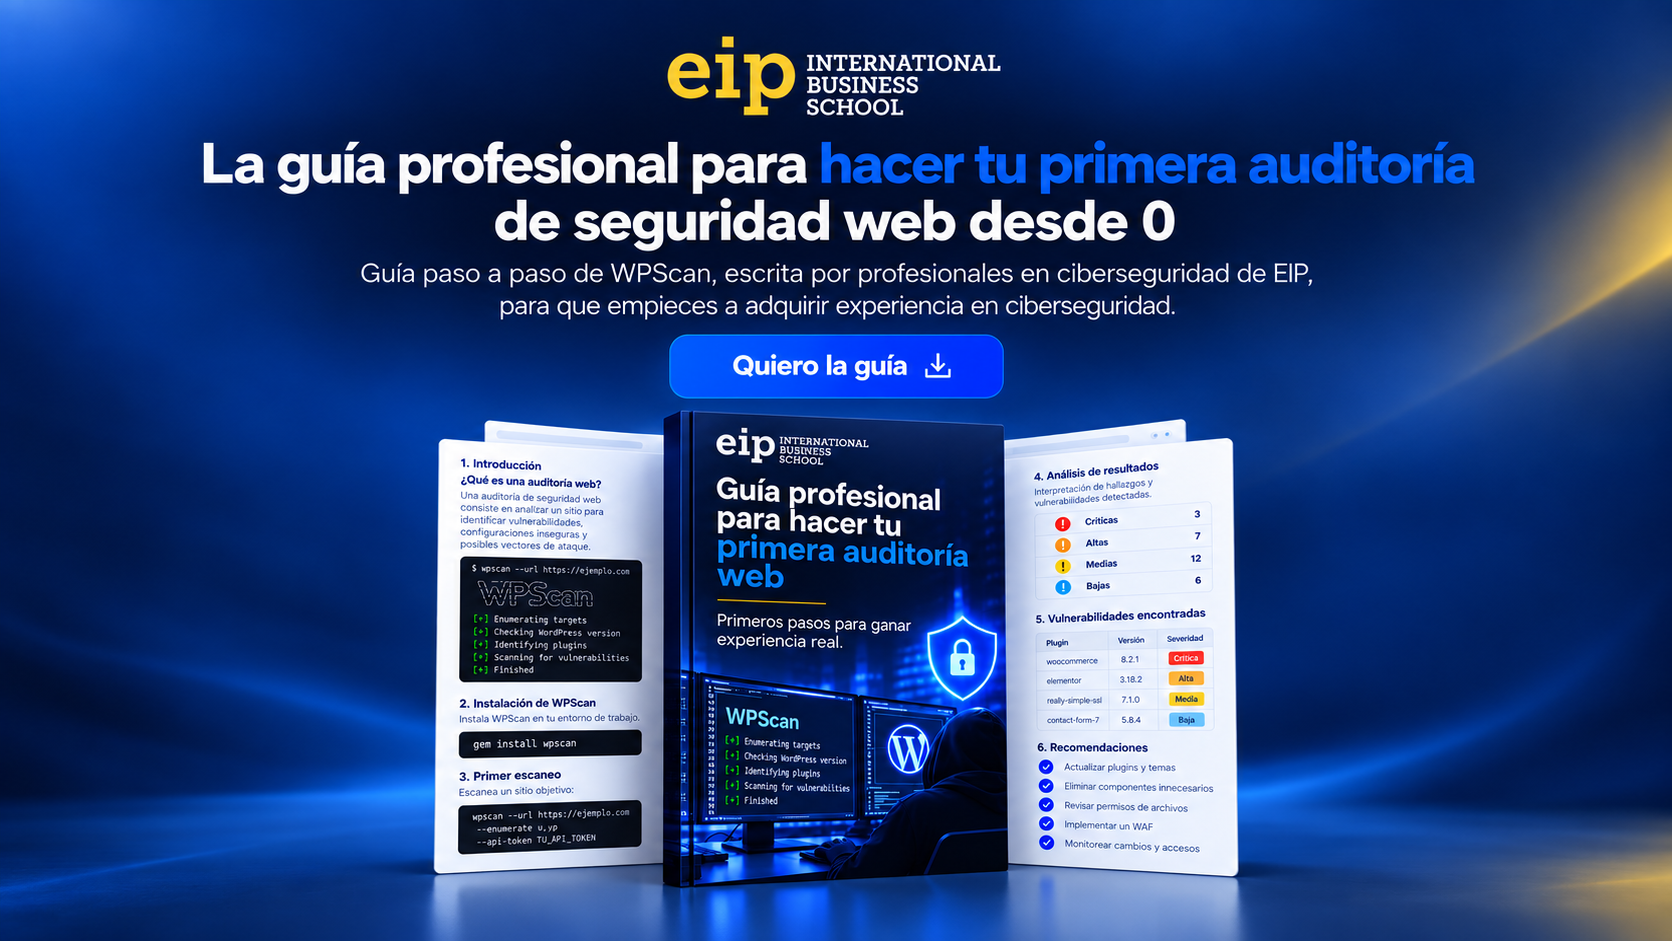
Para seguir este plan sin perderte, hemos reunido todo en una guía escrita por Gonzalo López, de EIP International Business School. Está pensada para empezar desde cero e incluye:
- Un laboratorio propio con Docker, con el archivo listo para usar.
- La instalación de WPScan paso a paso y cinco casos prácticos.
- Cómo interpretar los resultados: severidad, CVE y prioridades.
- Una plantilla de informe y un informe de ejemplo para tu portfolio.
- Cómo se corrige cada hallazgo y cómo verificar que ha funcionado.
Son 32 páginas, gratuitas y en PDF. Rellenas un breve formulario y la recibes por correo.
Descargar la guía gratuita de WPScan →
Recuerda: usa WPScan siempre en tu laboratorio o con autorización expresa. Aprendemos de forma ética y legal.
Preguntas frecuentes sobre cómo conseguir experiencia en ciberseguridad
¿Se puede trabajar en ciberseguridad sin experiencia?
Sí, aunque lo habitual es empezar por puestos de entrada y demostrar tu nivel con proyectos prácticos, formación y, si quieres, una certificación inicial.
¿Qué proyectos de ciberseguridad puedo poner en mi CV?
Un laboratorio propio, una auditoría de un WordPress de pruebas con su informe, retos resueltos en plataformas de práctica y tu participación en CTF. Preséntalos como proyectos de laboratorio.
¿Necesito certificaciones para trabajar en ciberseguridad?
No siempre. Una certificación de entrada ayuda a validar tu base, pero no sustituye a la práctica: lo mejor es combinar ambas.
¿Es legal practicar hacking ético por mi cuenta?
Sí, siempre que sea en entornos propios o con autorización expresa y por escrito. Escanear sistemas de terceros sin permiso puede constituir delito. Este artículo no es asesoramiento legal: ante cualquier duda, consulta con un profesional.
Y si quieres ir más allá
Si después de tu primer proyecto quieres profesionalizar tu perfil, en EIP International Business School ofrecemos el Máster en Ciberseguridad formación online con profesionales en activo y práctica real. Si quieres saber si encaja contigo, un asesor puede resolver tus dudas sin compromiso.